KI Plattformen und Data Governance: Was autonome Systeme wirklich zum Skalieren brauchen
In Defence Tech reicht es nicht, dass ein autonomes System einmal funktioniert. Die eigentliche Frage lautet: Kann die Organisation dahinter kontrolliert lernen, ohne Sicherheit, Nachvollziehbarkeit oder Souveränität zu verlieren? Es geht also nicht nur um intelligente Systeme im klassischen Sinn, sondern um Systeme, die kontinuierlich im Betrieb lernen, sich verbessern und tief in eine Organisation eingebettet sind.
Genau hier tun sich viele Unternehmen schwer, und viele Vorhaben scheitern nicht an der Technologie, sondern an fehlenden Prozessen, unklaren Verantwortlichkeiten und einer nicht belastbaren Governance.
Warum dieses Thema jetzt an Bedeutung gewinnt
Je stärker Daten, Modelle und Prozesse miteinander verzahnt sind, desto wichtiger wird die Frage der Kontrolle. Nicht im Sinne von Einschränkung, sondern im Sinne von Verlässlichkeit. Wer darf ein System sehen, verändern oder in Betrieb nehmen? Welche Entscheidungen sind im Nachhinein nachvollziehbar? Wo liegen die technischen und organisatorischen Verantwortlichkeiten? Viele Unternehmen unterschätzen genau diesen Punkt. Nicht die Entwicklung eines Systems ist das eigentliche Problem, sondern sein verlässlicher Betrieb über die Zeit.
Verstärkt wird diese Entwicklung durch die europäische NIS2 Richtlinie zur Netzwerk und Informationssicherheit. Sie ist dabei weniger deshalb relevant, weil sie zusätzliche Regulierung mit sich bringt, sondern weil sie sichtbar macht, was ohnehin notwendig wird: Organisationen müssen Risiken systematisch erkennen, Zugriffe klar steuern, Systeme nachvollziehbar betreiben und im Ernstfall kontrolliert reagieren können. Gerade bei lernenden Systemen ist das entscheidend, denn sie verändern sich im Betrieb und damit auch ihr Verhalten, ihre Abhängigkeiten und ihre Risiken.
Vier Faktoren, die über Skalierung entscheiden
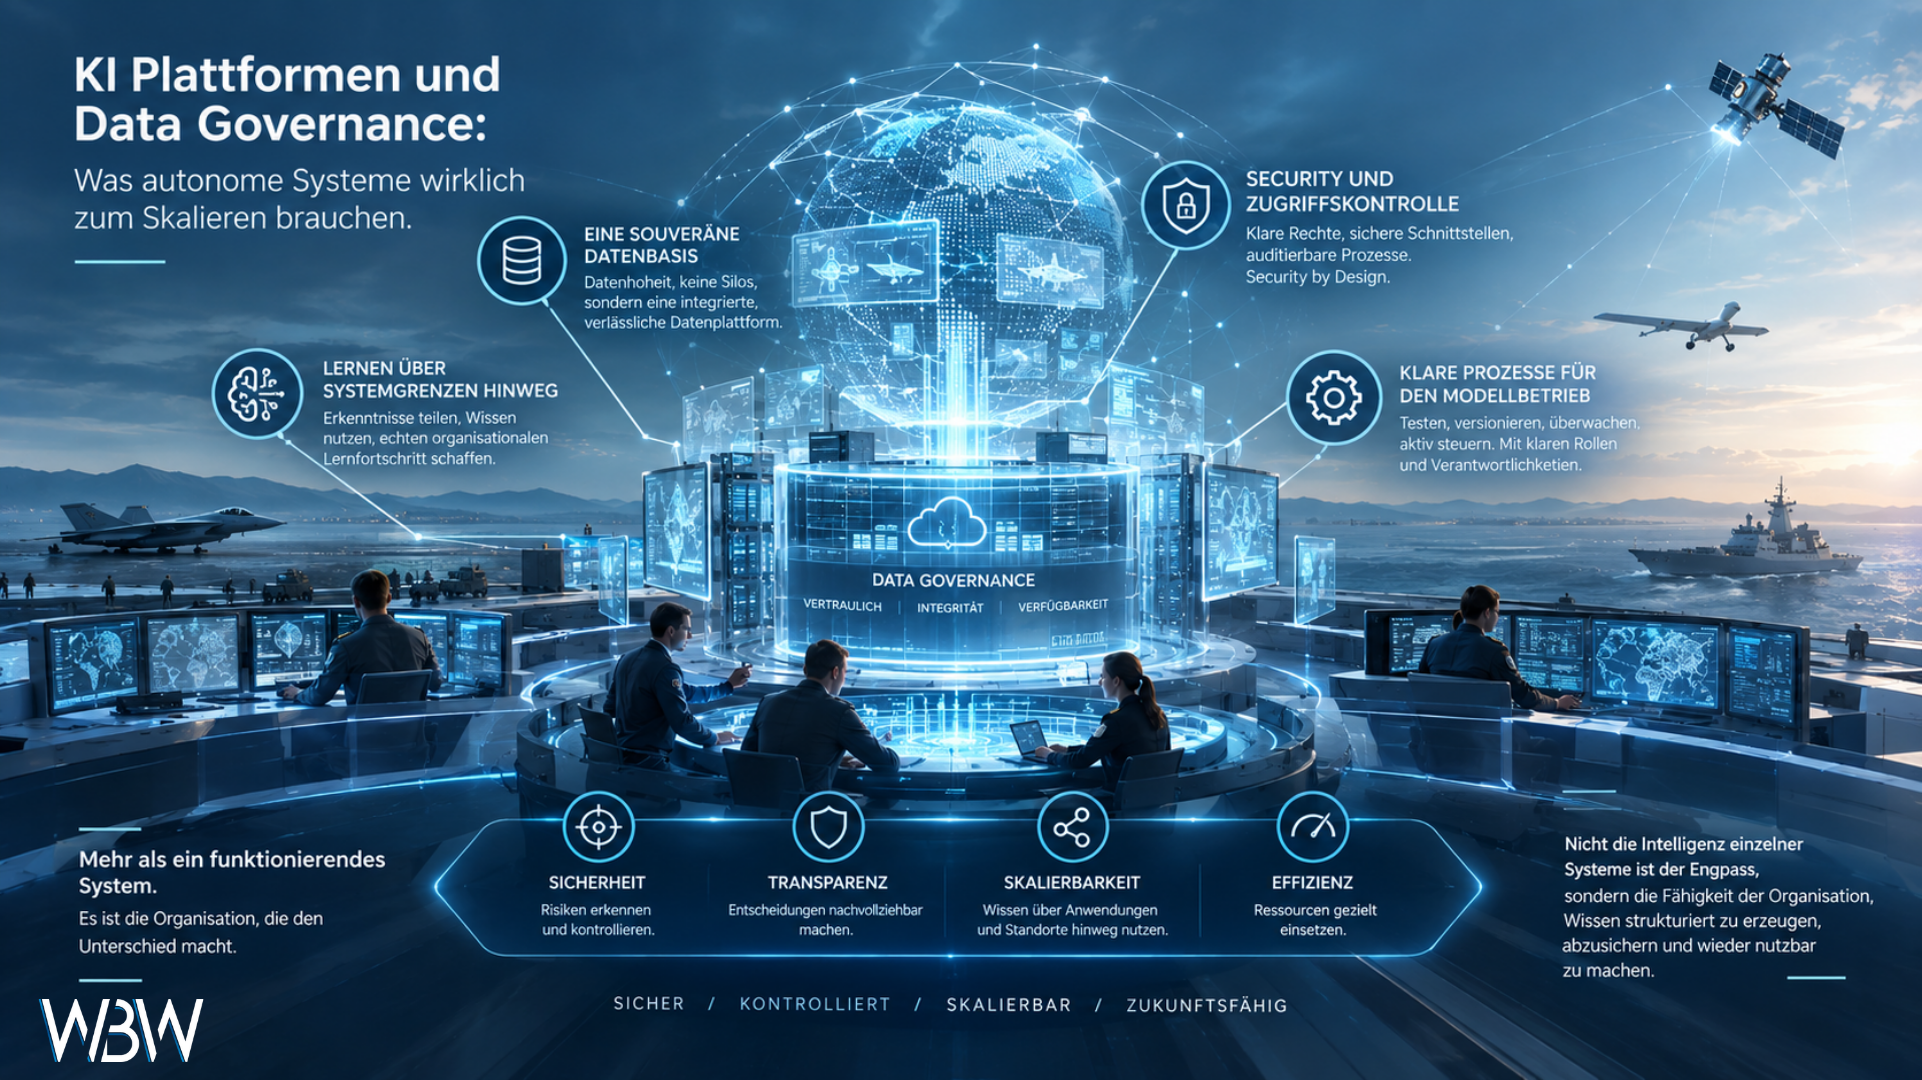
Eine souveräne Datenbasis
Autonome Systeme sind nur so gut wie ihre Daten. Wenn Trainingsdaten, Einsatzdaten und Qualitätsmetriken in Silos liegen, entsteht keine Skalierung, sondern Abhängigkeit von einzelnen Systemen oder Anbietern. Datenhoheit wird damit zu einem strategischen Erfolgsfaktor, nicht zu einem rein technischen Detail.
Security und Zugriffskontrolle
Je sensibler eine Anwendung, desto kritischer sind klare Rechte, sichere Schnittstellen und auditierbare Prozesse. Entscheidend ist am Ende nicht, ob ein System grundsätzlich funktioniert, sondern ob es sicher, nachvollziehbar und resilient betrieben werden kann. Security by Design ist damit Pflicht und keine Option, die man sich für später aufhebt.
Klare Prozesse für den Modellbetrieb
Modelle müssen getestet, versioniert, überwacht und aktiv gesteuert werden. Gerade in sicherheitskritischen Umgebungen darf Wissen weder zufällig entstehen noch unkontrolliert veralten. Das erfordert klare Rollen, definierte Abläufe und belastbare Entscheidungsstrukturen, die auch dann tragen, wenn ein System einmal ein unerwartetes Verhalten zeigt.
Lernen über Systemgrenzen hinweg
Der eigentliche Hebel entsteht erst, wenn Erkenntnisse über einzelne Anwendungen hinaus genutzt werden. Was ein System im Feld lernt, muss, soweit rechtlich und organisatorisch zulässig, auch in andere Kontexte übertragbar sein. Erst dann entsteht echter organisationaler Lernfortschritt, der mehr ist als die Summe einzelner Piloten.
Für Unternehmen bedeutet das einen Perspektivwechsel. Nicht die Frage, ob ein einzelnes System intelligent genug ist, entscheidet über den Erfolg, sondern die Frage, ob die Organisation dahinter in der Lage ist, Wissen strukturiert zu erzeugen, abzusichern und über einzelne Anwendungen hinweg wieder nutzbar zu machen. Wer diesen Punkt früh adressiert, vermeidet spätere Umbauten an gewachsenen, aber unkontrollierten Strukturen.
Ein typisches Szenario aus der Beratungspraxis
Häufig zeigt sich folgendes Muster. Ein Pilotprojekt für ein autonomes oder datengetriebenes System läuft technisch überzeugend und weckt entsprechend hohe Erwartungen. Beim Versuch, das System auf weitere Anwendungsfälle oder Standorte auszuweiten, zeigt sich jedoch, dass Trainingsdaten und Betriebsdaten in unterschiedlichen Systemen und Verantwortlichkeiten liegen, dass Zugriffsrechte nie systematisch dokumentiert wurden und dass niemand im Unternehmen eindeutig für die laufende Überwachung des Modells verantwortlich ist. Die Skalierung stockt nicht wegen der Technologie, sondern weil die Organisation dahinter nicht mitgewachsen ist. Unternehmen, die Datenhoheit, Security und Modellbetrieb von Beginn an als organisatorische Aufgabe verstehen, vermeiden genau diesen Bruch zwischen Pilot und Regelbetrieb.
Fazit
Nicht die Intelligenz einzelner Systeme ist der Engpass, sondern die Fähigkeit der Organisation, Wissen strukturiert zu erzeugen, abzusichern und wieder nutzbar zu machen. Wer Data Governance, Security und klare Prozesse früh sauber aufsetzt, schafft mehr als reine Effizienz. Er schafft die Grundlage für lernfähige, kontrollierbare und strategisch anschlussfähige Systeme.
Wie steht es um die Governance hinter Ihren Systemen?
Wer autonome oder datengetriebene Systeme skalieren will, braucht mehr als gute Daten und leistungsfähige Modelle. Er braucht eine Organisation, die Sicherheit, Nachvollziehbarkeit und klare Verantwortlichkeiten nicht nur mitdenkt, sondern strukturell verankert. Wir unterstützen Unternehmen dabei, Prozesse, Rollen und Verantwortlichkeiten für den verlässlichen Betrieb datengetriebener Systeme aufzubauen. Einen Überblick über unsere weiteren Leistungen finden Sie in unserer Leistungsübersicht.
Sie möchten Prozesse und Verantwortlichkeiten für Ihre datengetriebenen Systeme strukturell absichern? Sprechen Sie mit uns über Ihr Vorhaben.
veröffentlicht am: 2026/09/29
Aktuelle Impulse auf LinkedIn
Wir veröffentlichen regelmäßig Beiträge zu Resilienz, Strategie, Organisation, Management und weiteren relevanten Themen rund um die zukunftsfähige Ausrichtung von Unternehmen. Folgen Sie uns auf LinkedIn für fachliche Einordnungen, aktuelle Entwicklungen und praxisnahe Denkanstöße.